TUV Rheinland i-sec의 컨설팅 지원 받아...사이버 복원력법과 NIS2 지침 등 대응 기반 마련
힐셔(Hilscher)는 ISO/IEC 27001에 따른 정보보안 관리체계(ISMS) 인증을 성공적으로 완료했다고 밝혔다.
이번 심사는 독일 하터스하임에 위치한 힐셔 본사에서 독일 경영시스템 인증기관 DQS(German Society for the Certification of Management Systems)가 진행했다. 힐셔는 인증 과정에서 TUV Rheinland i-sec의 컨설팅 지원을 받아 인증을 완료했다는 설명이다.
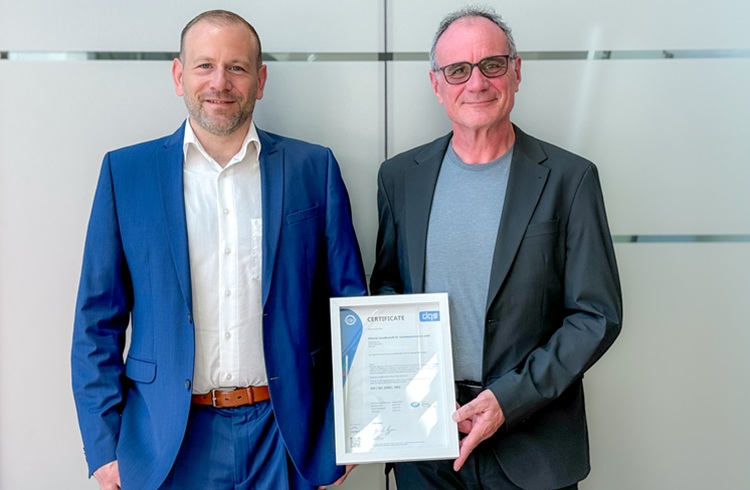
업체 측에 따르면, 이번 인증은 힐셔가 정보 자산을 체계적으로 보호하고, 구조화된 방식으로 위험을 평가하며, 정보 보안 조치를 지속적으로 발전시키고 있음을 입증한다. 동시에 사이버 복원력법(CRA)과 NIS2 지침 등 기업에 요구되는 규제 요건이 강화되는 가운데, 이에 대응하기 위한 중요한 기반을 마련했다.
힐셔 최고기술책임자인 토마스 라우흐(Thomas Rauch)는 “이번 인증은 힐셔에게 중요한 이정표입니다. 힐셔에게 정보 보안은 단순히 또 하나의 인증을 의미하는 것이 아니라 고객과 파트너는 물론 힐셔 구성원 모두의 신뢰를 위한 핵심 요소”라며, 특히 힐셔의 제품과 솔루션이 산업 및 네트워크 환경에서 사용되는 만큼, 정보 보안을 전문적이고 투명하며 지속 가능한 방식으로 확립하는 것이 매우 중요하다”고 말했다.
ISO/IEC 27001이란?
ISO/IEC 27001은 정보보안 관리체계(ISMS) 구축을 위한 국제적으로 인정받는 대표적인 표준이다. 이 표준은 기업이 정보 처리 과정에서 발생할 수 있는 위험을 체계적으로 식별하고 평가하며 관리할 수 있도록 지원한다는 설명이다.
주요 내용은 △기밀성 △무결성 △가용성 세 가지로, 정보는 권한이 있는 사람만 접근할 수 있어야 하고, 데이터는 정확하게 유지되어야 하며 무단으로 변경되어서는 안되며, 정보와 시스템은 필요할 때 언제든 사용할 수 있어야 한다는 것이다.
ISO/IEC 27001은 정보 보안을 계획하고 구현하며 지속적으로 발전시키기 위한 일관된 프레임워크를 제공한다. 기업의 규모나 산업 분야에 관계없이 적용할 수 있으며, 민간 및 공공 기업은 물론 비영리 조직에도 동일하게 적용된다고 업체 측은 전했다.
정보 보안 인증을 통한 신뢰 구축
고객에게 이번 인증이 의미하는 것은 무엇보다 힐셔의 명확하게 정의되고 추적 가능한 프로세스에 대한 신뢰다. ISO/IEC 27001을 기반으로 한 정보보안 관리체계는 기밀 정보의 전체 수명주기에 걸쳐 보호될 수 있도록 한다. 동시에 책임 소재와 위험 평가, 보안 조치에 대한 투명성을 확보한다.
이는 힐셔 고객에게 실질적인 이점을 제공한다. 개발 프로젝트는 체계적인 보안을 기반으로 수행되며, 기밀 정보는 일관된 프로세스에 따라 처리되고 보호된다. 또한 위험을 정기적으로 평가하고 적절한 보안 조치를 지속적으로 발전시킨다. 이는 안정적인 여건을 조성하여, 장기적이고 신뢰할 수 있는 협력으로 이어진다는 설명이다.
사이버 보안의 다음 단계를 위한 기반
힐셔에게 ISO/IEC 27001 인증은 최종 목표가 아니라 포괄적인 보안 전략을 향한 또 하나의 단계다. 힐셔의 IT 및 보안 총괄인 프랑크 벤케(Frank Behnke)는 “ISO/IEC 27001 표준이 정보 보안을 위한 조직적 프레임워크를 마련한다면, 힐셔는 이미 제품 및 개발 관련 보안의 다음 이정표인 IEC 62443에 주력하고 있다”고 설명했다.
IEC 62443 국제 표준 시리즈는 산업 자동화 및 제어 시스템의 보안에 중점을 두고 있다. 이는 사이버 복원력법(CRA) 및 NIS2 지침의 요구사항과 함께 사내 및 개발 프로세스에서부터 생산 현장의 산업용 통신을 위한 제품과 솔루션에 이르는 사이버 보안을 위한 기반이 된다.
<저작권자(c)스마트앤컴퍼니. 무단전재-재배포금지>